医療情報システムの安全管理ガイドライン改定と義務化の全貌【2026】
地域中核病院の電子カルテが突如として暗号化され、救急受け入れや手術が数カ月にわたってストップする——。かつて対岸の火事と見なされていたサイバー攻撃の脅威は、いまや日本の地域医療を物理的に麻痺させる現実の危機となりました。厚生労働省が策定する「医療情報システムの安全管理に関するガイドライン」は、単なるITの技術的指針から、病院経営そのものの継続性を左右する厳格な「法規範」へと決定的な変貌を遂げています。
2026年の医療現場では、マイナ保険証や電子処方箋の普及、共有型電子カルテ基盤をはじめとする医療DXが急速に拡大する一方、巧妙化するサプライチェーン攻撃への対処が待ったなしの状況を迎えています。本稿では、度重なる改定を経て義務化されたセキュリティ要件の全貌と、医療機関およびIT事業者が今すぐ押さえるべき具体的防衛策を、調査報道の手法に基づき深層まで検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「医療情報システムの安全管理に関するガイドライン第6.0版」以降、サイバー攻撃対策は医療法に基づく義務へと格上げされ、未対応の医療機関は法令違反のリスクを抱えています。
- 要点2:従来の「閉域網だから安全」という過信は完全に否定され、オフラインバックアップの確保や外部委託先の厳格な監査、インシデント発生時の初動プロトコルが必須化されています。
- 要点3:システム導入をベンダー任せにする病院は立ち行かなくなっており、経営陣が主導するガバナンス体制の確立と、実効性のあるチェックリスト運用が生存の分岐点となっています。
【改定の核心】厚労省ガイドラインで何が変わったのか?義務化の決定打
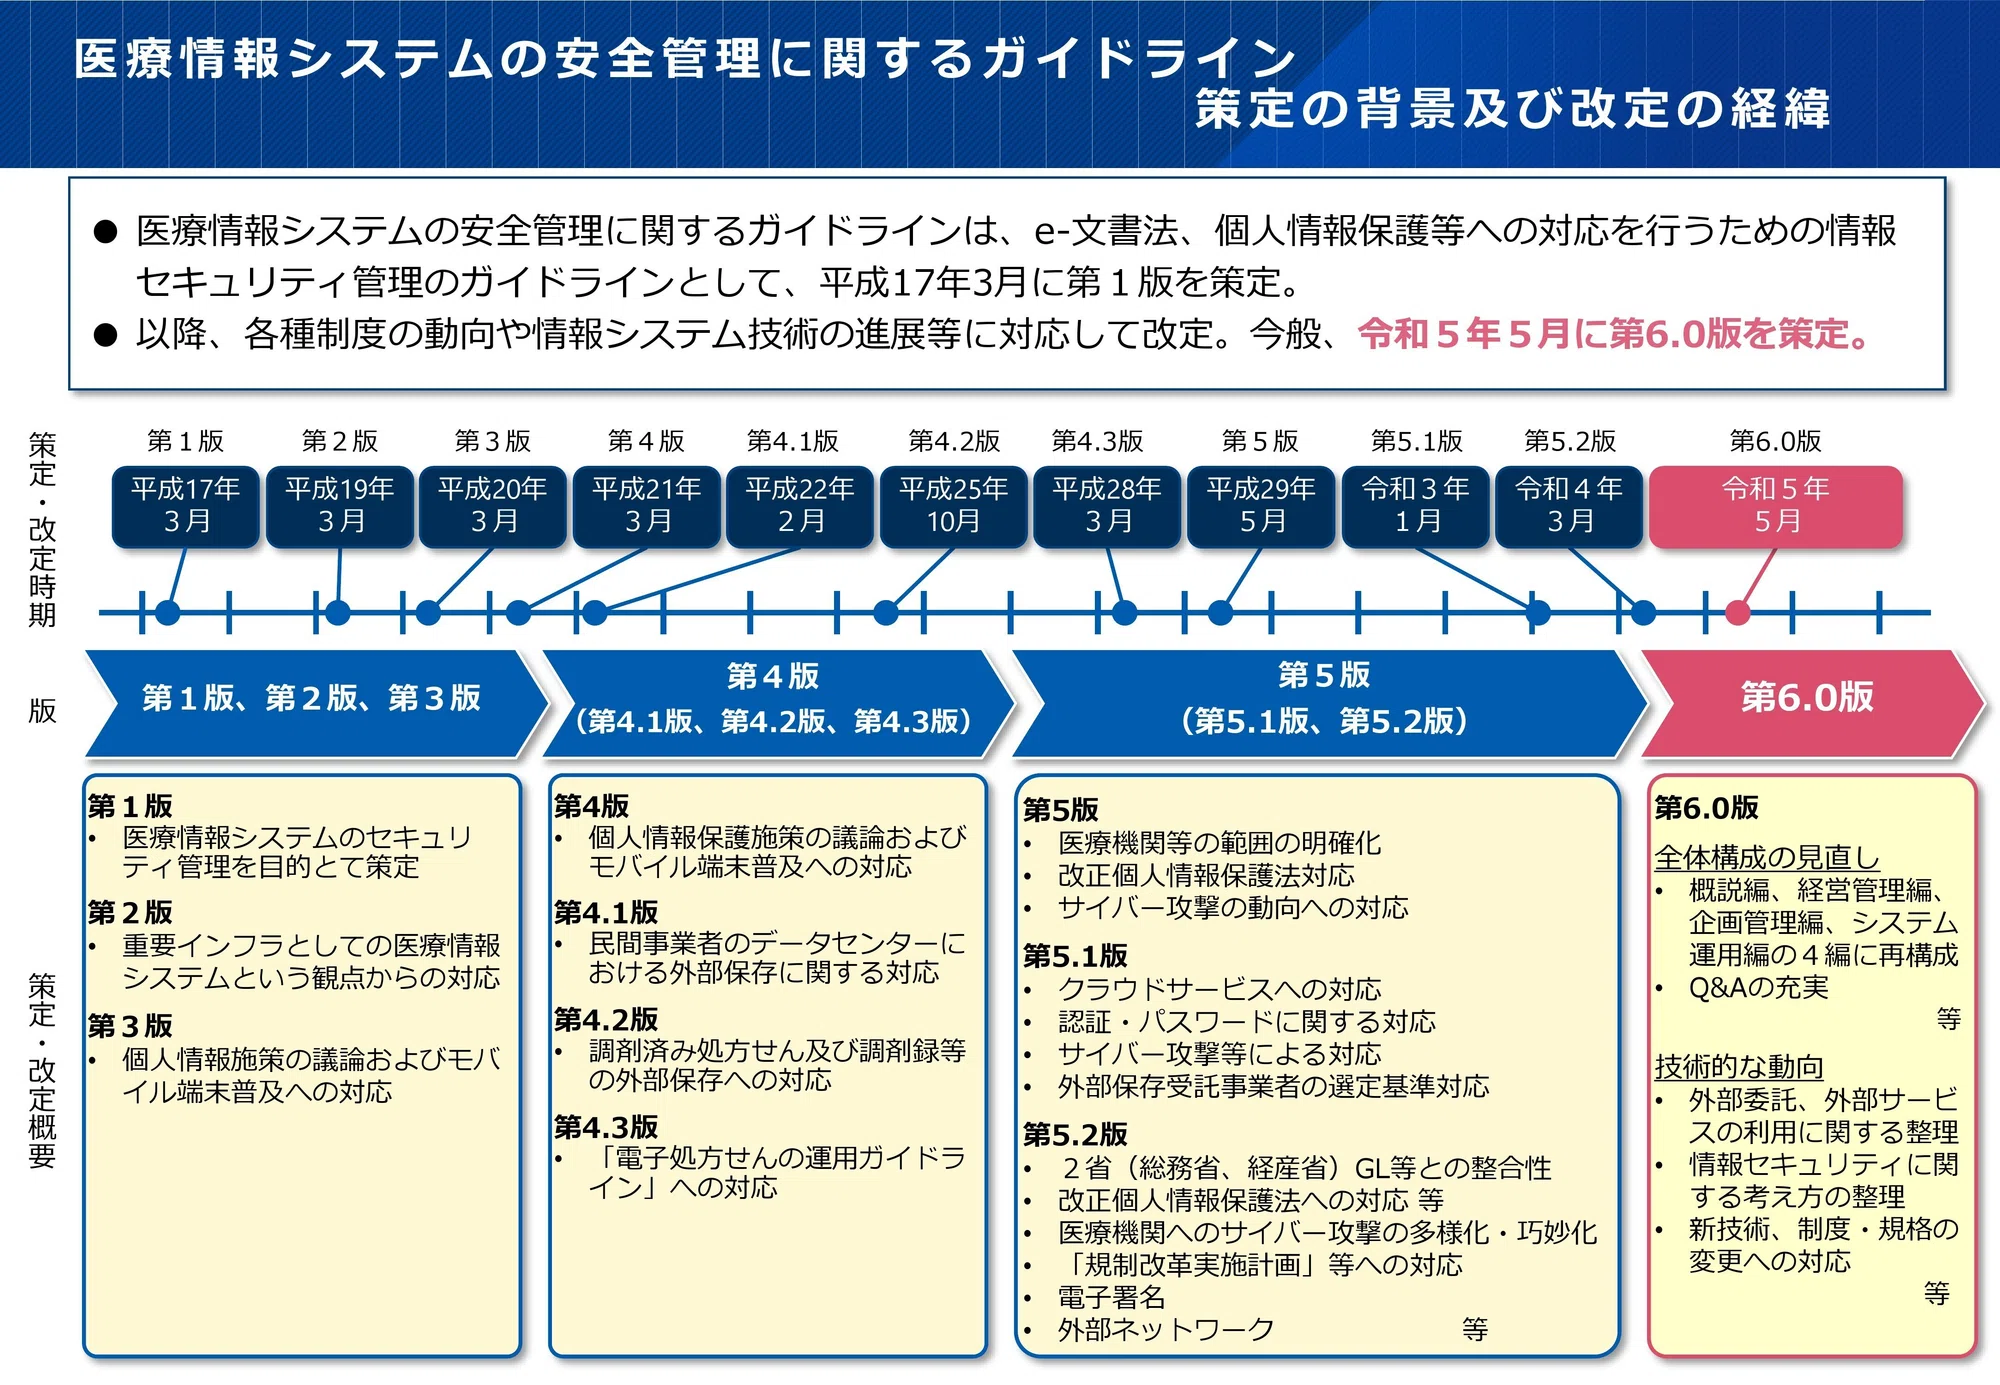
医療現場のIT担当者が今最も直視すべき現実は、セキュリティ対策が「推奨される努力目標」から「医療機関管理者の法的義務」へと完全に切り替わった点にあります。厚生労働省は2023年4月に医療法施行規則を改正し、病院や診療所等に対してサイバーセキュリティ確保に必要な措置を講じることを義務付けました。その技術的かつ運用上の実質的な判断基準となるのが、医療情報システムの安全管理に関するガイドライン第6.0版です。
改定の最大のトリガーとなったのは、地方公立病院や救命救急センターを襲ったランサムウェア被害の続発でした。厚生労働省ガイドライン改定ポイントの根幹は、従来のオンプレミス(自前構築)前提の運用設計から、ゼロトラスト思想を組み込んだ「侵入されることを前提とした多層防御」への大転換です。医療DX推進とセキュリティ要件2026年最新の枠組みでは、全国医療情報プラットフォームの接続基準を満たすためにも、本ガイドラインの遵守が不可欠な前提条件として位置付けられています。
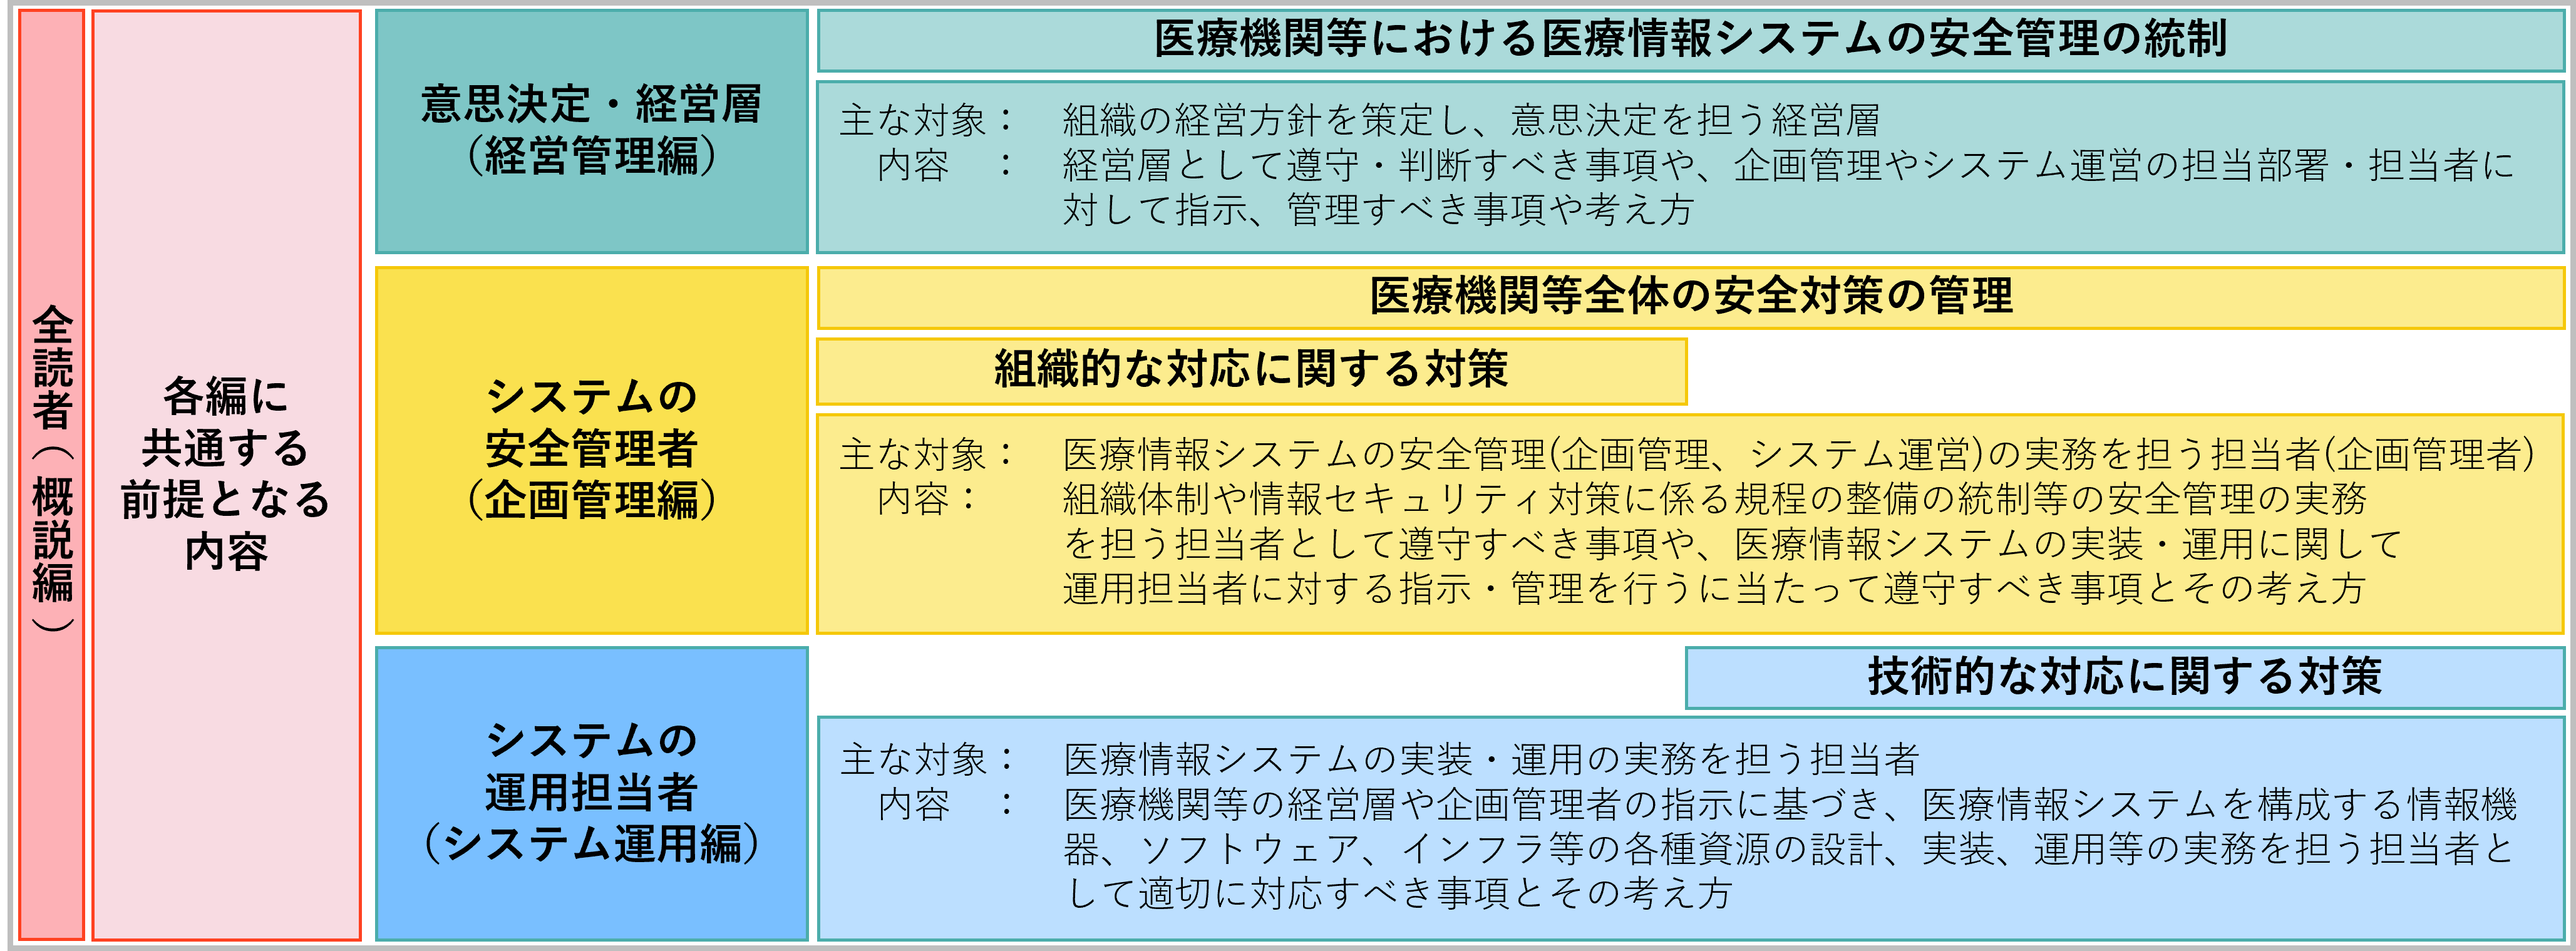
ガイドライン本文は「概説編」「経営管理編」「企画管理編」「システム運用編」の4編構成へと再編され、特に病院長や理事長といった経営層に向けた「経営管理編」が独立して設けられた点は極めて象徴的です。セキュリティ事故が起きた際、「ITの専門的な話はベンダーに任せていた」という言い訳は、もはや行政的にも司法的にも通用しません。
3省2ガイドラインの違いと詳細まとめ|医療機関とクラウド事業者の責任分界点
医療分野のセキュリティを理解する上で避けて通れないのが、いわゆる「3省2ガイドライン」の全体像です。歴史的に厚生労働省、経済産業省、総務省がそれぞれ定めていた複数の指針は、現在では2つの指針に整理・統合され、役割分担が明確化されています。
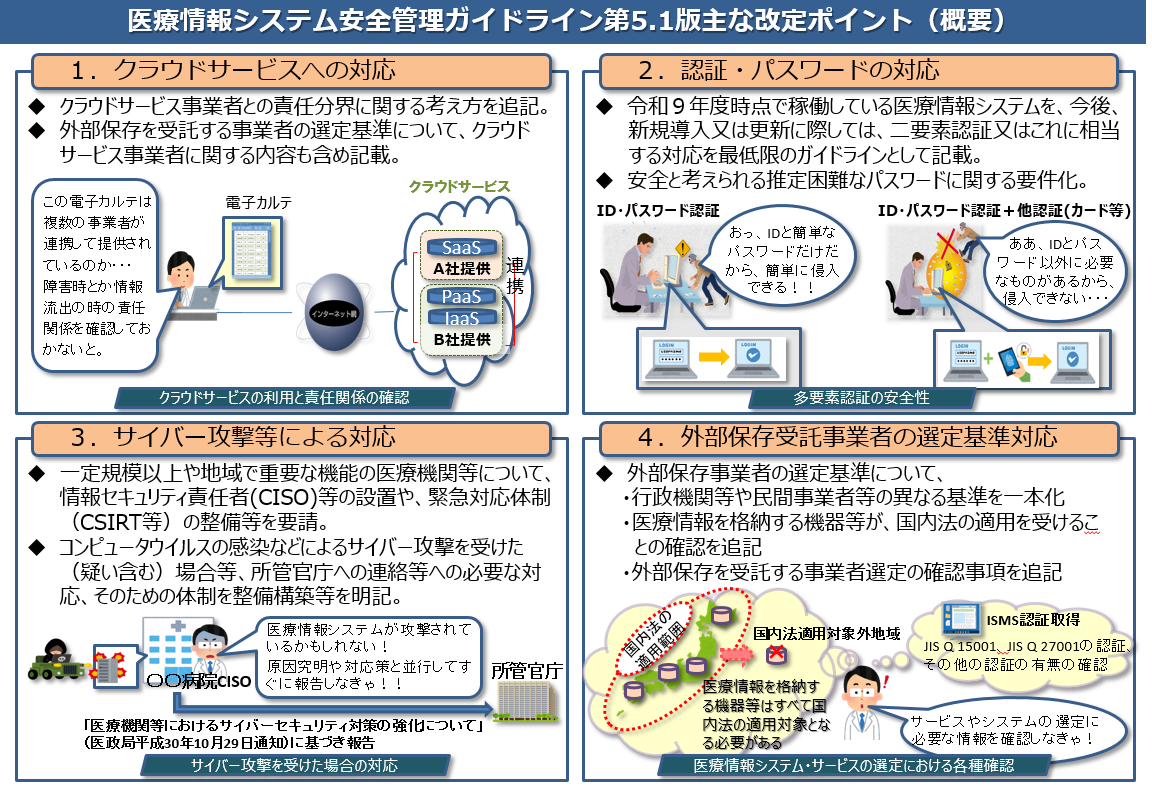
この2本の柱は相互補完の関係にあります。医療機関側が準拠すべきルールが厚生労働省のガイドラインであり、医療データを預かるクラウド事業者やデータセンター側が準拠すべきルールが総務省・経産省のガイドラインです。医療機関がクラウド型電子カルテや遠隔画像診断サービスを導入する際、後者のクラウド事業者安全管理基準に適合している事業者を選定することが、医療機関自身の安全管理義務を果たすための絶対条件となります。
とりわけ現場でトラブルの火種となりやすいのが「責任分界点(Service Level Agreement / SLA)」の曖昧さです。データの暗号化、定期的な脆弱性診断、通信ログの保持期間について、どこまでがベンダーの管轄で、どこからが院内情報システム管理室の責務なのかを契約段階で書面化していなければ、万が一の漏洩時に双方が責任を押し付け合う事態に陥ります。
電子カルテランサムウェア対策とオフラインバックアップ運用指針の現実解
サイバー犯罪集団による攻撃手口は年々巧妙化し、医療データを暗号化して身代金を要求するのみならず、「盗み出した患者の機微情報をダークウェブに公開する」と脅迫する二重恐喝(ダブルエクストーション)が主流となっています。これに対抗するため、ガイドラインが強く求めているのが電子カルテランサムウェア対策としての多層防御網です。
最も有効な生命線と位置付けられているのが、オフラインバックアップ運用指針です。攻撃者は院内ネットワークに侵入後、数週間から数カ月潜伏しながら共有サーバ上のオンラインバックアップを探し出し、正本とバックアップを同時に暗号化します。この壊滅的なシナリオを回避するには、ネットワークから物理的あるいは論理的に完全遮断されたストレージ(LTO磁気テープ、イミュータブル=書き換え不可のWORMストレージなど)への定期退避が欠かせません。
医療機関インシデント報告の経緯を紐解くと、被害を受けた中核病院の検証報告書では「バックアップ装置も同一ネットワーク上に接続されていたため全損した」「復旧手順の訓練を一度も行っていなかった」という痛恨の告白が並びます。ガイドラインでは単にバックアップを取得するだけでなく、「暗号化された実データを想定したリストア(復元)訓練」を年1回以上実施することを強く促しています。
【実態検証】医療法第25条立入検査対応と現場チェックリスト運用のリアル
「ガイドラインはあくまで書類上の話」という認識を根底から覆したのが、都道府県による医療法第25条立入検査対応の厳格化です。各自治体の立ち入り検査において、サイバーセキュリティの確保状況が重点確認項目として組み込まれ、虚偽報告や未対応に対しては改善指導のメスが入るようになりました。
検査の現場で確認されるのが、厚生労働省が配布する「医療情報システム安全管理チェックリスト」の実績値です。2024年から2026年にかけて、立ち入り検査の現場では「チェックボックスに丸をつけただけ」の形式的な運用は一蹴され、エビデンス(設定画面のキャプチャ、保守記録簿、誓約書)の提示を求められる運用へと移行しています。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 医療法立入検査での重点確認率 | 全国の病院・有床診療所の約98%で実施 | 従前は施設設備や帳簿類が中心 | サイバー対策未実施は重大な是正勧告対象になり得る段階へ |
| 外部保守VPNの多要素認証導入率 | 中核病院で85%超、一般診療所で40%前後 | ガイドライン準拠必須要件(ID/パスのみは不可) | 診療所クラスにおける侵入経路の最大の脆弱点として残存 |
| オフラインバックアップの整備率 | 磁気テープ等の完全隔離保持は全体の約55% | 日次・週次での世代管理バックアップ推奨 | コストと運用工数の壁があり、依然として半数弱にリスク |
| インシデント初動演習の実施率 | 年1回以上のBCPシミュレーション実施は約35% | 机上訓練を含む定期的な手順確認が義務化 | 紙カルテ切り替えや院内連絡網の訓練不足が露呈しやすい |
取材に応じた関東圏の医療機関システム責任者は、現場の過酷な実態を次のように明かします。「第25条検査の事前提出書類で『VPNのログ取得状況』や『委託先との秘密保持および安全確認書』を求められた際、ベンダーに問い合わせても即答が得られず青ざめました。形だけの書類作成ではなく、実際の機器設定まで立ち入った質問を保健所の検査官から受けたのです」。
一般に知られていない盲点とネットの誤解|「閉域網神話」の崩壊
インターネット上の掲示板や医療関係者のコミュニティでは、いまだに古い前提に基づいた誤った言説が散見されます。その最たるものが「院内ネットワークはインターネットから切り離された閉域網だから、特別なセキュリティ対策は不要だ」という、いわゆる閉域網神話です。
実態調査によって判明した現実は極めて冷酷です。過去に甚大な被害を出したインシデントの多くは、電子カルテ端末が直接WEB閲覧していたからではなく、外部委託先管理の決定的な理由を看過していたことによる「裏口からの侵入」でした。保守業者がリモートメンテナンスのために設置したVPN機器のファームウェアが長年放置され、既知の脆弱性を突かれて侵入された事例が後を絶ちません。
「閉域網だからウイルス対策ソフトの定義ファイル更新を止めていた」「給食管理システムや清掃管理端末など、電子カルテとは無関係に見えるサブシステムからネットワークを横断(ラテラルムーブメント)された」という実例は枚挙にいとまがありません。院内に1本でも外部とつながる回線が存在する以上、完全な閉域網は存在しないと捉えるのが、2026年におけるセキュリティの常識です。
【プロの結論】組織心理学とガバナンスから見る医療DXの成否|導入を急ぐべき機関と見守るべき判断基準
医療情報システムの防衛において、最大のボトルネックは技術そのものではなく、病院組織に根深く巣食う「組織心理学的な壁」にあります。多くの医療機関では、院長を頂点とする医師階層、看護部門、事務部門、そしてシステム担当者の間に心理的サイロ(分断)が存在します。「セキュリティを高めるとログインに手間がかかり、救命現場の邪魔になる」という臨床医の不満と、「事故が起きれば全責任を負わされる」という情シス部門の萎縮が、正常性バイアスを生み出す構図です。
安全管理ガイドラインを形骸化させず、組織の力として機能させるためには、医療機関ごとの成熟度に応じた現実的なアプローチの選定が欠かせません。
【クラウド移行・新基準導入を即座に推進すべき医療機関】
院内に専任のITセキュリティ人材を配置できず、オンプレミスサーバのOSパッチ更新やログ監視が形骸化している中小病院・診療所です。自前運用の維持はリスクの温床にしかなりません。政府認定のセキュリティ評価(ISMAP等)を取得した信頼できるクラウド基盤へ早期に移行し、インフラ面の防衛を外部の高度な専門事業者に委託する構成こそが、最も合理的かつ堅牢な防衛策となります。
【拙速なシステム改修を見合わせ、ガバナンス再構築を優先すべき医療機関】
経営陣がサイバーセキュリティへの投資を「単なるコスト」とみなし、年間予算を十分に配分していない機関や、ベンダーとの契約内容を把握できていない病院です。経営責任の所在が曖昧なまま高額なセキュリティツールを導入しても、誤検知アラートを無視して運用が破綻する結末を迎えます。まず行うべきは、外部専門家を交えたインシデント対応計画(BCP)の策定と、経営会議におけるリスク評価プロセスの制度化です。
【医療情報システムの安全管理に関するガイドライン】に関するよくある質問(FAQ)
Q1:無床診療所やクリニックでもガイドラインの遵守は法的に必須ですか?
A1:はい、医療法の省令改正により、規模の大小を問わずすべての医療機関にセキュリティ対策が義務付けられています。無床診療所向けには「医療情報システムの安全管理に関するガイドライン」の別冊としてミニマム要件をまとめたチェックリストが公開されており、まずは多要素認証の導入やバックアップ体制など、重点項目の遵守が求められます。
Q2:医療機関がサイバー攻撃を受けた場合、どこにどのような報告を行わなければなりませんか?
A2:電子カルテの停止や個人情報の漏洩(またはそのおそれ)が発生した際は、厚生労働省の「医療機関等におけるサイバーセキュリティインシデント報告」窓口、管轄の保健所、および個人情報保護委員会への速やかな初動報告が義務付けられています。原因調査と並行して関係機関へ連絡を入れる手順を平時からマニュアル化しておく必要があります。
Q3:システム保守を外部委託している場合、安全管理チェックリストは委託先に記入してもらえば問題ありませんか?
A3:委託先に技術的なヒアリングを行うことは必要ですが、チェックリストの提出責任と最終確認義務は医療機関の管理者にあります。委託事業者が「対応済み」と回答した項目について、設定根拠や作業報告書を確認せずに鵜呑みにすることは、立ち入り検査において「委託先管理の不備」と判断される対象となります。
まとめ:今後の動向と失敗しないための判断基準
「医療情報システムの安全管理に関するガイドライン」は、単なるIT部門の技術マニュアルではなく、患者の命とプライバシーを預かる医療機関にとっての「事業継続計画(BCP)そのもの」です。2026年以降の医療界では、サイバーレジリエンス(攻撃を受けても診療機能を早期に復旧・継続させる力)の有無が、地域社会からの信頼を決定づける最重要ファクターとなります。
「うちは地方の小規模な施設だから狙われない」という認識は、攻撃者にとって最も格好の標的であることを意味します。最新のガイドラインを羅針盤として自院のシステム構成を総点検し、閉域網神話を捨て去り、実効性のあるバックアップと委託先ガバナンスを整えること。経営層自らがリーダーシップを発揮し、セキュリティを医療安全の根幹として位置付けることこそが、デジタル時代を生き残る唯一の道筋です。 (出典: 医療 情報 システム の 安全 管理 に関する ガイドライン(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。