医療情報システム安全管理ガイドライン2026改定の真相と必須対策
地域中核病院の診療が突如ストップし、救急搬送の受け入れ拒否や手術延期が連日報じられる事態は、もはや対岸の火事ではありません。ランサムウェアをはじめとするサイバー攻撃の手口が先鋭化するなか、医療現場のインフラを揺るがすセキュリティクライシスが日本全国の病医院に差し迫っています。
厚生労働省は2026年6月、医療情報システムの安全管理に関するガイドライン第7.0版を正式に公表しました。従来の枠組みから大きく舵を切り、電子カルテの外部接続やクラウド移行、サプライチェーン攻撃への実効的な防御策を明確に義務付ける内容となっています。本稿では、医療DXの最前線で何が起きているのか、改定の深層と医療機関が直ちに講じるべき実践的対策を現場目線で徹底解明します。
📌 【この記事の重要ポイントまとめ】
- 要点1:2026年6月発出の第7.0版では二要素認証の義務化や外部委託管理の厳格化が決定打となり、従来の「形式的チェック」から「実効的ガバナンス」へ抜本移行した。
- 要点2:相次ぐ医療機関システム障害の根本要因は「VPN装置の放置」と「委託先任せの閉域網神話」にあり、形骸化したチェックリストの運用が被害を拡大させている。
- 要点3:ゼロトラスト設計の導入とサイバー攻撃想定BCPの訓練を怠る病医院は、診療停止リスクだけでなく医療法上の管理責任を厳しく問われる時代に突入した。
【改定の真相】医療情報システムの安全管理に関するガイドラインで何が変わったのか?
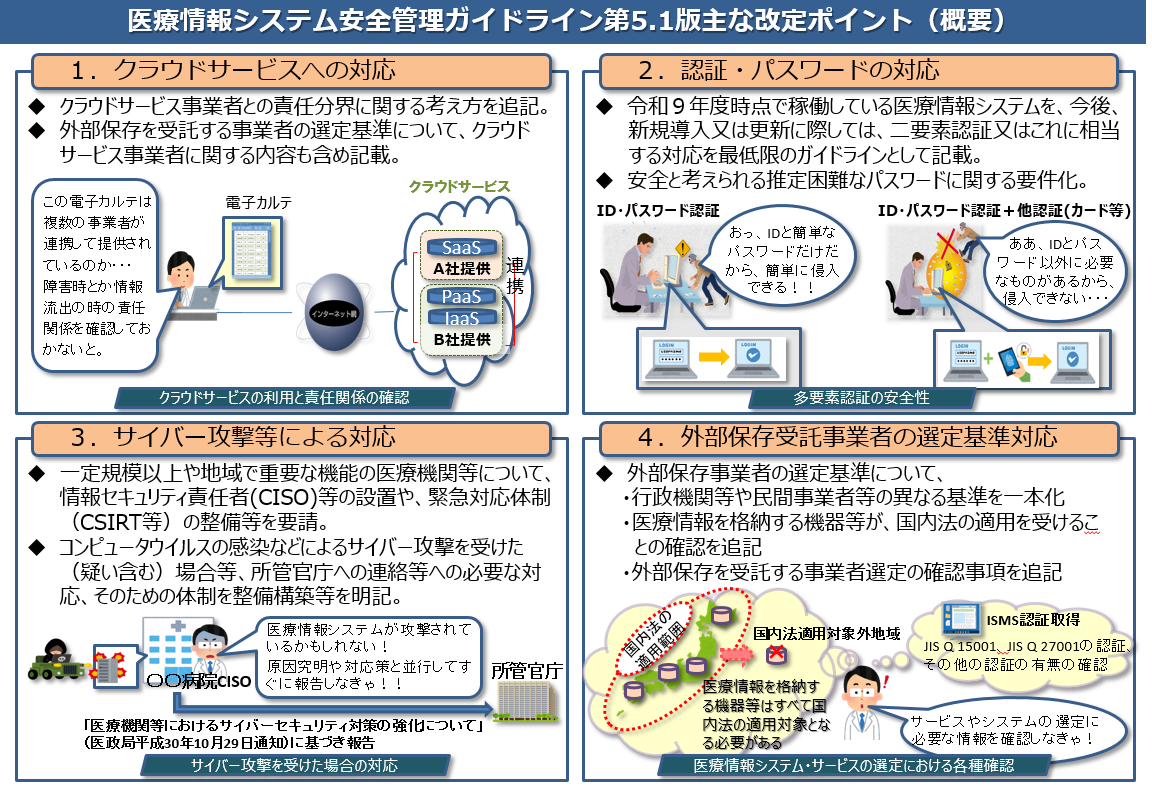
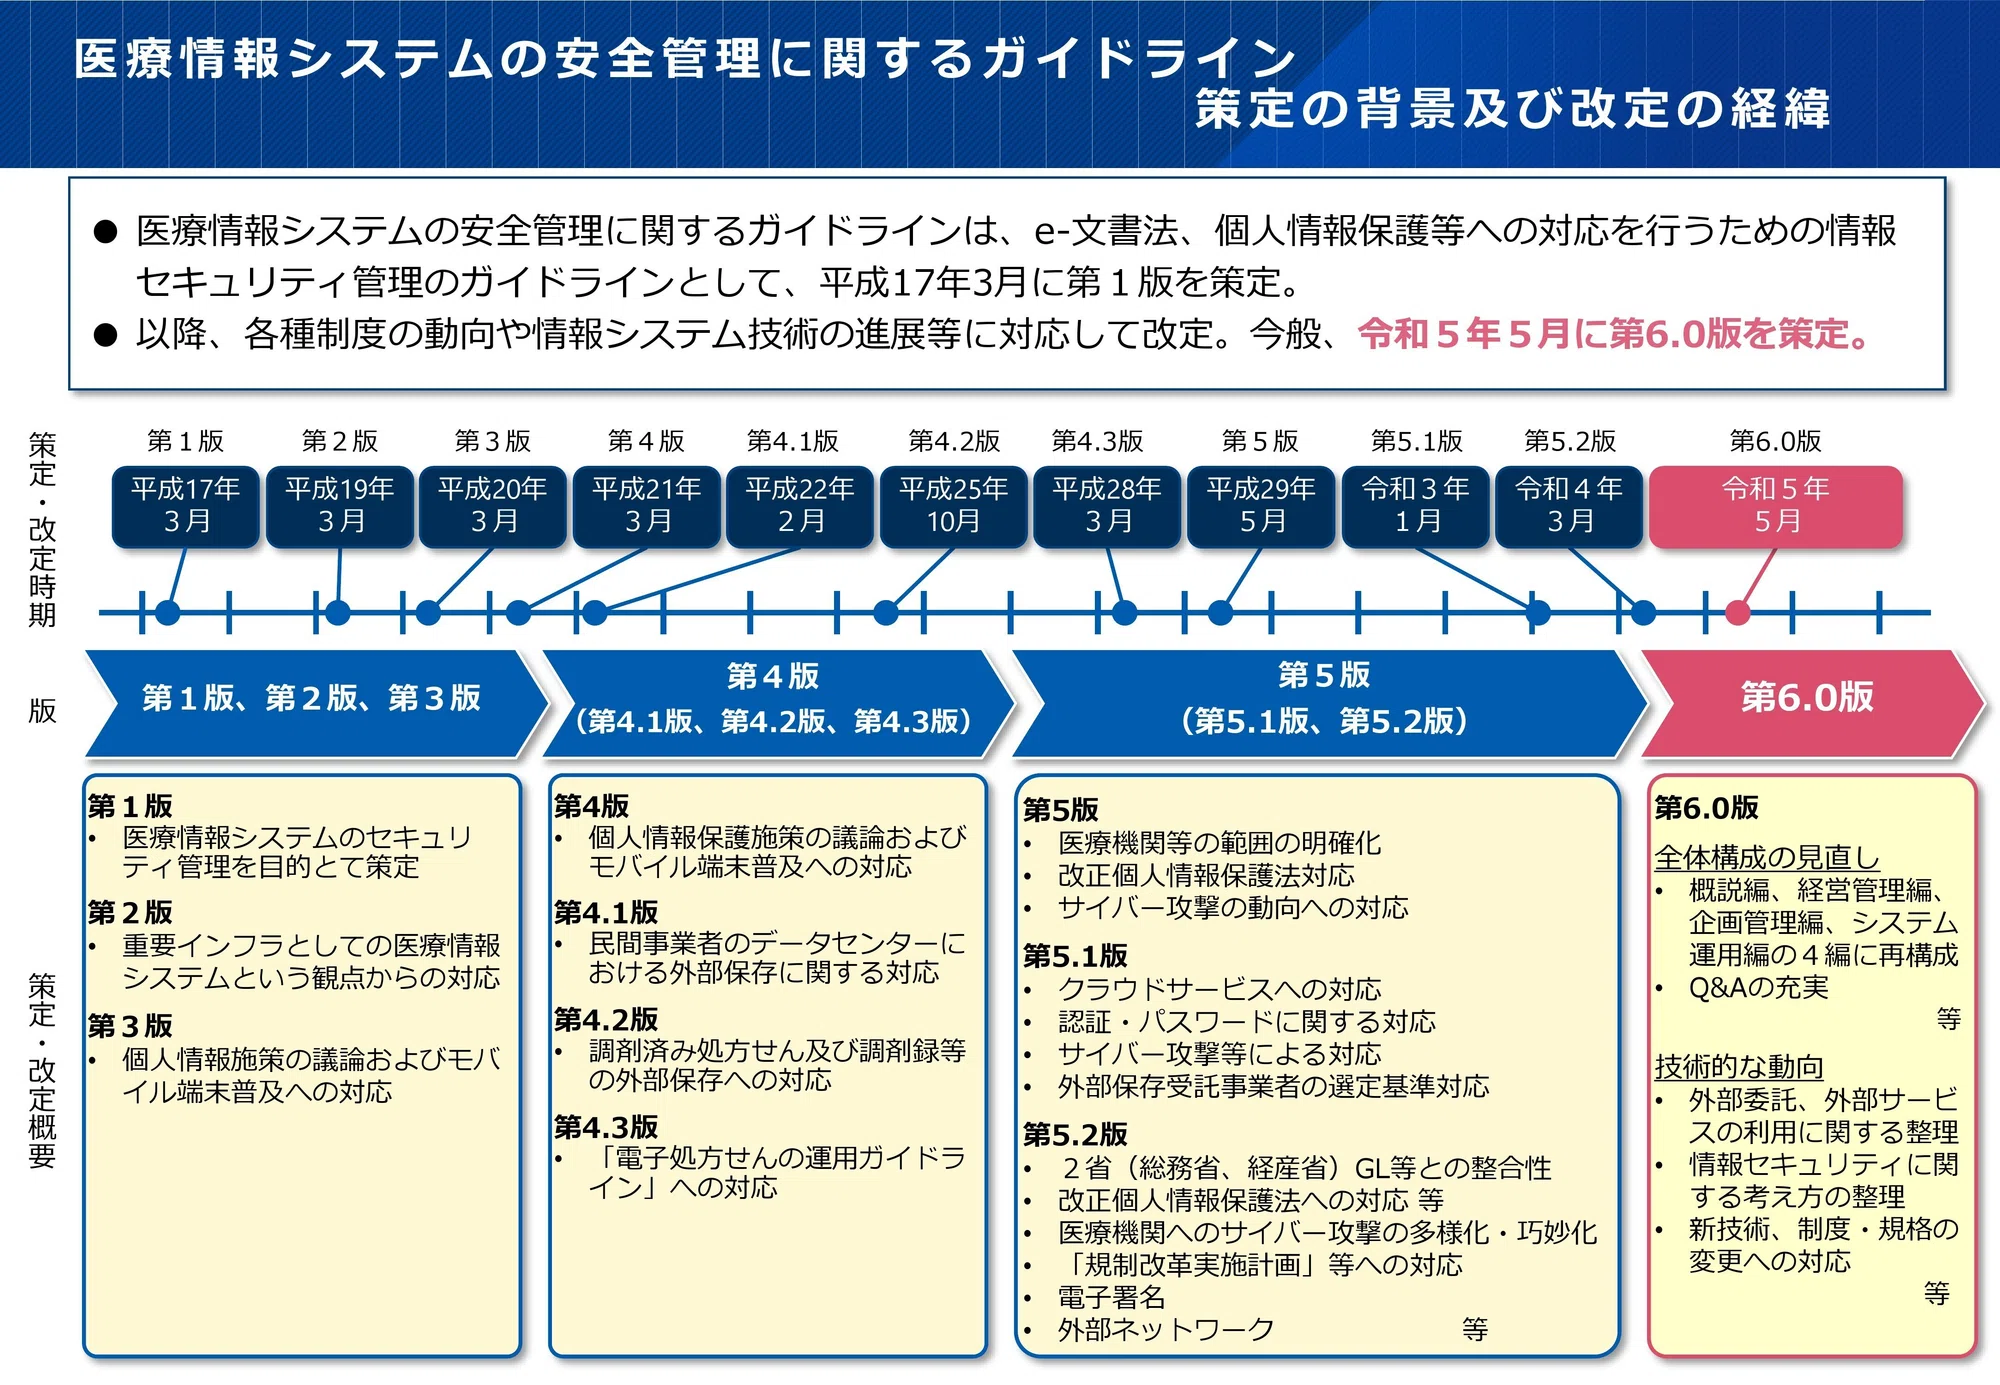
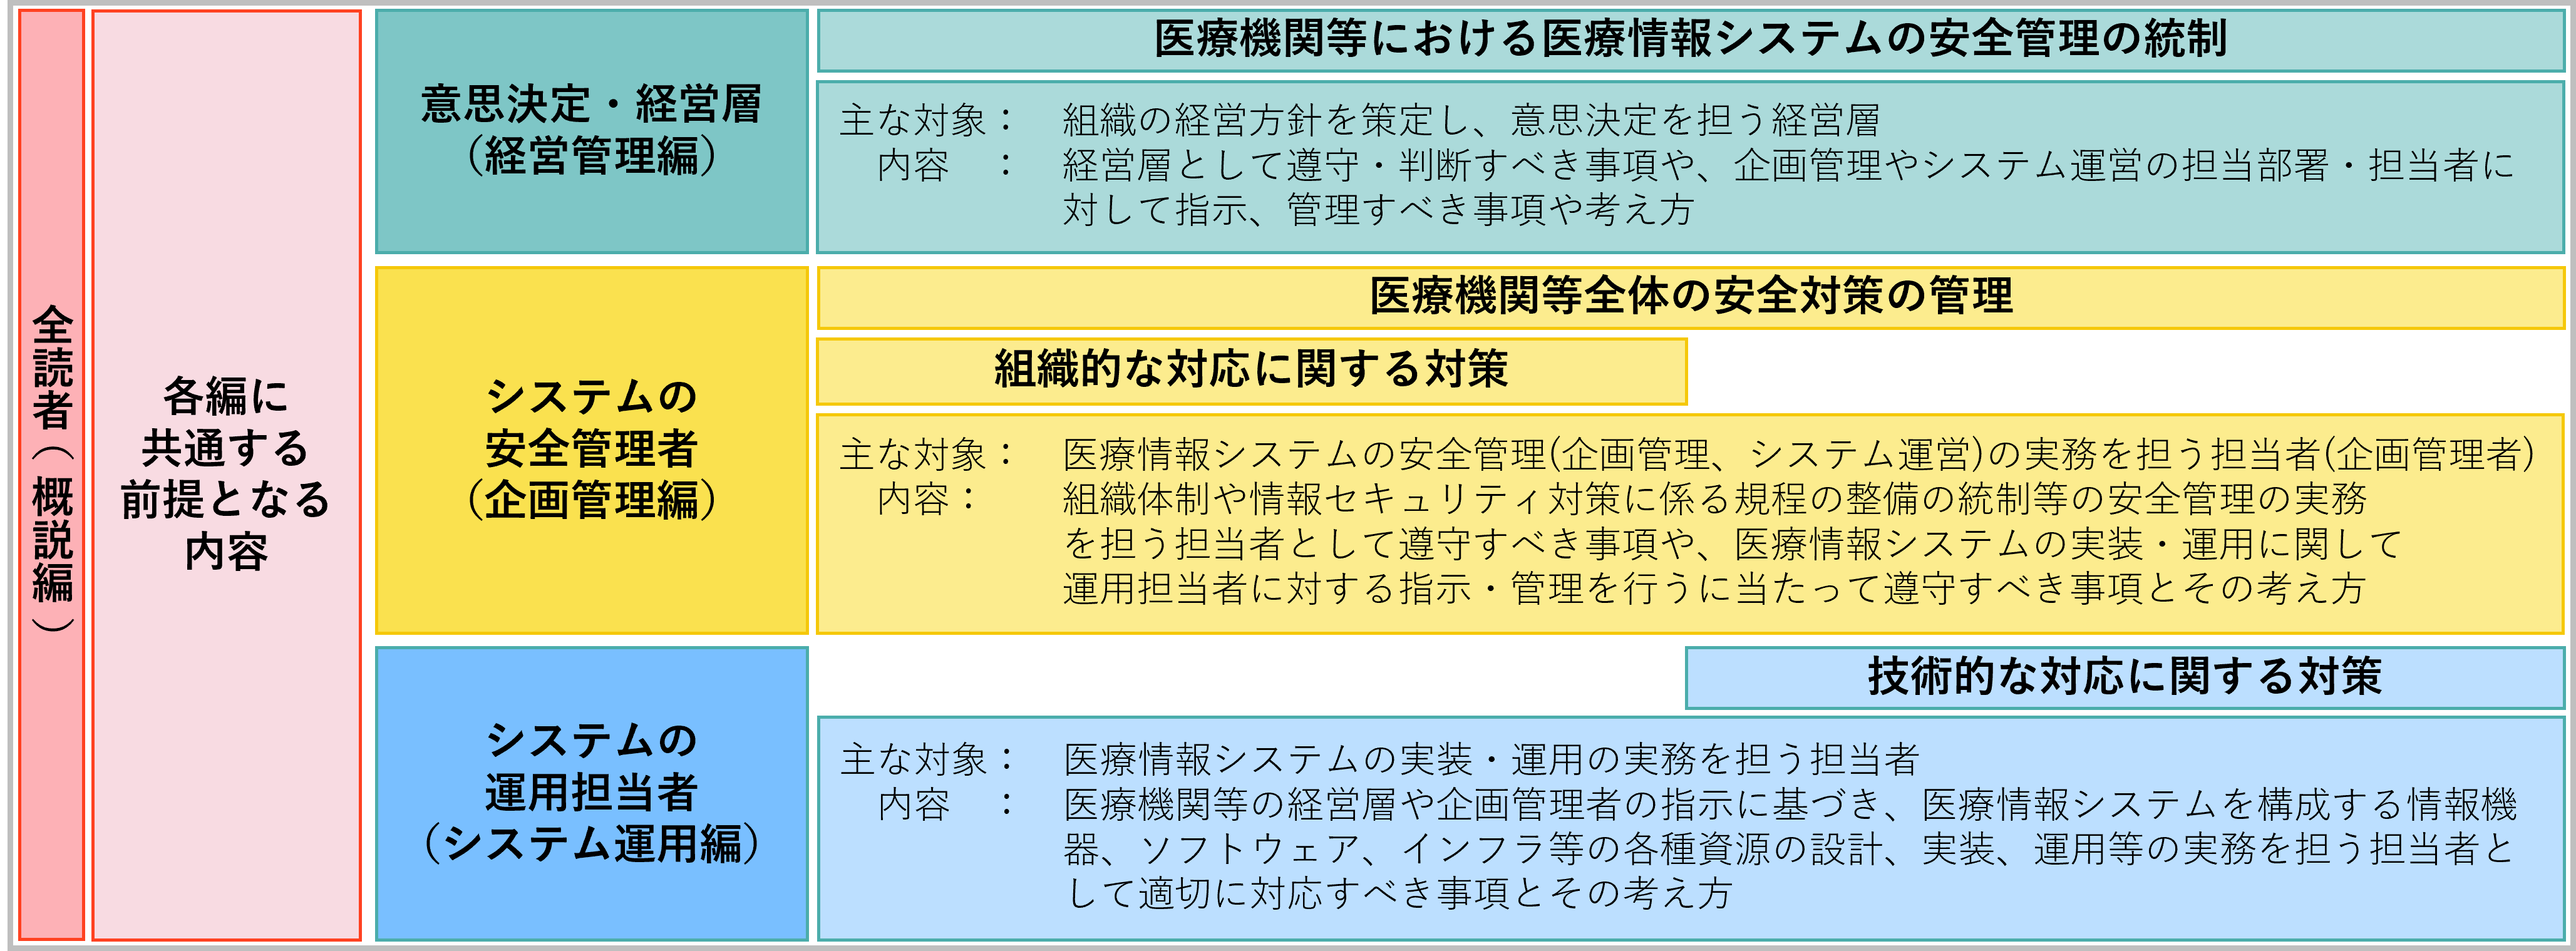
医療情報システムの安全管理に関するガイドラインの改定で何が変わったのか――その核心を一言で表すなら、「性善説に基づいた閉域網防衛の完全な終焉」です。これまでの医療情報システム安全管理ガイドライン最新動向を振り返ると、平成17年(2005年)の策定以降、数年おきに改定が重ねられてきました。令和4年(2022年)の第5.2版を経て、令和5年(2023年)に大改訂された医療情報システムの安全管理に関するガイドライン第6.0版では、経営層のガバナンス責任やクラウド化への対応が盛り込まれました。
しかし、それでもなお医療機関を標的としたサイバー攻撃は止まりませんでした。厚生労働省が2026年6月に第7.0版へと踏み切った背景には、電子カルテセキュリティガイドライン改定経緯のなかで長年指摘されながらも先送りされてきた「外部委託先のブラックボックス化」と「認証強度の甘さ」に対する危機感があります。
関係省庁の担当官が記者会見の席上で「対策の遅れは、もはや患者の生命を危険に晒す重大な医療過誤と同義である」と語気を強めた通り、医療情報システム安全管理義務化の理由は、医療安全そのものの確保に直結しています。2026年の医療機関サイバー攻撃対策において、ガイドラインは単なる「努力目標」から「遵守しなければ医療提供体制を維持できない法的・社会的要件」へと決定的な変貌を遂げました。
【データ徹底比較】第6.0版から第7.0版への進化と要求水準の激変
具体的にどのような要件が強化されたのか、従来運用の基準と第7.0版の要求水準を比較検証します。経済産業省・総務省が公表した「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン第2.0版」との平仄(ひょうそく)を合わせ、ベンダー側の責任分界点もかつてないほど詳細に定義されました。
| 項目 | 第7.0版の詳細・要求水準 | 従来の基準(第6.0版以前) | 編集部の見解・評価 |
|---|---|---|---|
| 本人認証方式 | 電子カルテおよびリモートアクセス環境における多要素認証(MFA)の全面必須化 | 強固なパスワード運用やID管理の推奨(二要素認証は望ましい水準) | 単一パスワード運用は即時違反対象に。スマートカードや生体認証の導入が不可欠。 |
| 外部委託管理 | 「保守委託機関編」新設。再委託先の把握、アクセスログの第三者監査、契約書の定期更新を義務化 | 委託契約時の秘密保持契約締結や一般的なセキュリティ確認 | 医療情報システム外部委託管理の詳細まとめが明記され、ベンダー丸投げは通用しない。 |
| BCP(事業継続計画) | オフライン・イミュータブル(改ざん不能)バックアップの保管と、年1回以上の実地復旧訓練 | バックアップの取得推奨および紙カルテ併用時の手順策定 | 復旧テスト未実施のバックアップは無効とみなされる厳格な判定基準へ刷新。 |
| ネットワーク構造 | ゼロトラスト原則の採用。境界防御への依存脱却と端末・通信の常時検証 | 三層の対策(インターネット系、院内情報系、医療情報系)による論理・物理分離 | クラウド活用を前提としたマイクロセグメンテーションへの刷新が求められる。 |
【実態検証】医療機関システム障害ニュースの深層と現場が明かす過酷なリアル
相次ぐ医療機関システム障害ニュースと真相を追跡取材すると、公表資料の背後にある生々しい現場の苦悩が浮かび上がります。過去に大規模なランサムウェア感染によって数ヶ月間にわたり電子カルテを完全停止させた地方中核病院の担当者は、当時の特番インタビューや手記のなかで「昨日まで当たり前に動いていた端末画面が一斉に身代金要求の英文に書き換わった瞬間、血の気が引いた」と振り返っています。
公の記者会見で深々と頭を下げた病院幹部の表情の翳りには、単なる技術的トラブルを超えた「地域医療を崩壊させてしまった」という痛切な罪悪感が滲んでいました。侵入経路の多くは、病院側が把握していなかった「給食管理システムの保守用VPNルータ」や「検査機器更新時に一時的に開けられた外部接続ポート」でした。
ネット上の医療従事者コミュニティやSNS上でも、情報システム担当者による切迫した告白が溢れています。「ひとり情シスで全病棟の端末管理と電子カルテ移行、セキュリティまで兼務させられ、土日も脆弱性パッチの対応で睡眠時間を削られている」「上層部にセキュリティ予算を申請しても『それで患者が増えるのか』と却下され、インシデントが起きた瞬間にすべての責任を押し付けられる」といった構造的孤立です。医療情報安全管理責任者の役割と評判が現場で形骸化し、名ばかりの管理者が重責に押し潰されている実態が浮き彫りになっています。
一般に知られていない盲点とネットの誤解|「閉域網神話」の崩壊
現場取材と専門家へのヒアリングを重ねるなかで、医療業界に今なお根強く残る「3つの危険な誤解」が確認されました。ランサムウェア対策医療機関ガイドラインを読み解く上で、これらを直ちに是正しなければ、どれほど高額なセキュリティツールを導入しても防衛網は容易に破られます。
誤解①:「小規模なクリニックや療養病床はハッカーに狙われない」という錯覚
サイバー攻撃者は標的の規模で選別しているわけではありません。全自動スキャナーを用いてインターネット全体を巡回し、パッチが適用されていない脆弱な機器を無差別に探索しています。むしろセキュリティ専任者が不在のクリニックこそが格好の足がかりとされ、地域医療連携ネットワークを通じて中核病院へ侵入するための「踏み台」として悪用される事例が急増しています。
誤解②:「インターネットと物理的に切り離した閉域網だから侵入されない」という神話
厚生労働省のガイドラインでも繰り返し注意喚起されている通り、純粋な閉域網など現代の医療機関には存在しません。保守業者が持ち込むメンテナンス用PC、職員が私的に接続したUSBメモリ、医用テレメータの無線通信など、侵入経路は院内の至る所に潜んでいます。「院内ネットワークにさえ入れれば認証なしで全データにアクセスできる」という過去の設計思想そのものが、壊滅的な被害を招く主因です。
誤解③:「システム会社に外部委託しているから自院に責任はない」という責任転嫁
ガイドラインの第4章において、ネットワークを通じて診療情報等を伝送・管理する場合、情報保護の最終管理責任は常に医療機関側にあると明記されています。ベンダーが「安全です」と提出した書類に目を通さず押印するだけの運用は、重大過失とみなされる法規制環境へと移行しました。
【2026年最新】厚生労働省チェックリストを形骸化させない実践ステップ
形骸化を防ぎ、実効的な防御力を確立するために医療機関が活用すべきなのが、厚生労働省医療情報安全管理チェックリスト(令和8年6月版)です。このチェックリストを単なる「年1回の提出書類」に終わらせず、院内ガバナンスとして機能させるには以下の3段階のプロセスが欠かせません。
ステップ1:全アセットの棚卸しとシャドーITの洗い出し
電子カルテ端末だけでなく、ナースステーションの複合機、病棟Wi-Fi、医療機器に内蔵された通信モジュールまで、IPアドレスを持つ全機器を台帳化します。取材した防衛成功事例では、棚卸しによって「数年前に解約したはずのリモート保守回線が生きていた」という致命的な抜け穴を発見した病院が少なくありません。
ステップ2:ゼロトラスト医療情報システム導入事例に学ぶ段階的移行
すべての通信を疑い、常に検証を行うゼロトラストモデルへの転換です。一足飛びに全面刷新を行う予算がない医療機関であっても、「リモートアクセス時における多要素認証の必須化」「電子カルテ系と情報系ネットワーク間の通信ログ常時監視」から着手することで、ランサムウェアの横展開(ラテラルムーブメント)を90%以上遮断できるという実証データが存在します。
ステップ3:サイバー攻撃を想定した実践的BCP訓練の定例化
システム障害発生から30分以内に診療を紙ベースへ切り替えるトリアージ訓練や、オフラインバックアップからのデータリストア検証を定期実施します。実際に訓練を行っている医療機関では、暗号化被害に遭遇した際も24時間以内に暫定診療を再開し、身代金交渉に一切応じることなく通常運用へ復帰することに成功しています。
【プロの結論】医療DXとセキュリティを両立させる組織の判断基準
医療情報セキュリティ対策現在の課題を組織論の観点から分析すると、これはITの問題ではなく「組織の心理的安全性とガバナンスの欠如」に起因していることがわかります。病院経営陣がセキュリティを「コスト」と見なし、情シス部門の悲鳴を黙殺する構図は、医療事故隠蔽の温床となる旧態依然とした縦割り組織の病理と完全に一致しています。
健全な医療経営を維持し、患者と職員を守るために、自院のセキュリティ投資と運用体制を即座に再評価するための明確な判断基準を提示します。
【プロの結論】見直すべき危険な医療機関と信頼できる医療機関の条件
直ちに見直すべき危険な運用の兆候:
- 電子カルテのログインID・パスワードが病棟スタッフ間で共有され、付箋でモニターに貼られている。
- 外部保守ベンダーが使用するリモート接続アカウントの権限管理を把握しておらず、ログも定期確認していない。
- 医療情報安全管理責任者が名目上任命されているだけで、院内理事会での予算発言権や是正命令権限が与えられていない。
- チェックリストの記入をシステム保守会社に丸投げし、院長や事務長が内容を理解しないまま提出している。
信頼に足る強靭な医療機関の条件:
- 院長を含む全役職者がサイバーリスクを「医療安全の最重要課題」と位置づけ、年間事業計画に独立したセキュリティ予算を計上している。
- 現場の使い勝手(利便性)とセキュリティ強度のバランスについて、医療安全管理者と情シス担当者が対等に協議できる場が存在する。
- ランサムウェア感染を前提としたBCPがマニュアル化され、紙カルテへの切り替え訓練が全病棟で共有されている。
【医療情報システムの安全管理に関するガイドライン】に関するよくある質問(FAQ)
Q1:第7.0版で追加された多要素認証(MFA)は、すべてのPC端末で即座に導入しなければガイドライン違反になりますか?
A1:院外からのリモートアクセス環境や特権管理者アカウントについては即時必須化の対象です。病棟内の電子カルテ専用端末に関しても、数年以内の完全遵守事項としてロードマップが示されています。共用端末のログイン速度低下を防ぐため、FIDO2対応のセキュリティキーや職員証ICカードとPINコードを組み合わせた実用的なソリューションの導入が推奨されます。
Q2:小規模な有床診療所や無床クリニックでも、分厚いガイドラインの全項目を遵守する必要がありますか?
A2:厚生労働省が公表している「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」には、医療機関の規模やシステム形態に応じた優先確認項目が整理されています。小規模施設であっても「初期パスワードの変更」「VPNルータの脆弱性対策」「バックアップのオフライン保管」「委託先管理」の4点は事業規模を問わず直ちに対処すべき最低基準です。
Q3:万が一ランサムウェアに感染して身代金を要求された場合、システム復旧のために支払うことは認められていますか?
A3:警察庁および政府方針として、身代金の支払いは断固として拒否することが求められています。金銭を支払っても復旧キーが渡される保証はなく、反社会的勢力やサイバーテロ組織への資金供与とみなされ、法的な制裁や社会的信用失墜を招きます。日頃からのオフラインバックアップ確保とBCPの整備こそが唯一の防衛策です。
まとめ:地域医療の生命線を守るための次なる一歩
医療情報システムの安全管理に関するガイドラインの改定は、単にIT担当者の業務を増やすためのルール変更ではありません。医療DXの推進によってあらゆる医療機器や診療データがネットワークで結ばれる現在、サイバーセキュリティは院内感染対策や医療安全管理と寸分たがわぬ「患者の生命を守るための基本動作」そのものです。
「うちは大丈夫だろう」という根拠なき過信を捨て、まずは自院のチェックリストを机の引き出しから取り出し、現場の実態と照らし合わせることから始めてください。サプライチェーン全体を見渡し、委託先と強固なパートナーシップを結び直すこと――その愚直な積み重ねだけが、未知の脅威から地域医療の未来を守り抜く唯一の盾となります。 (出典: 医療 情報 システム の 安全 管理 に関する ガイドライン(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。